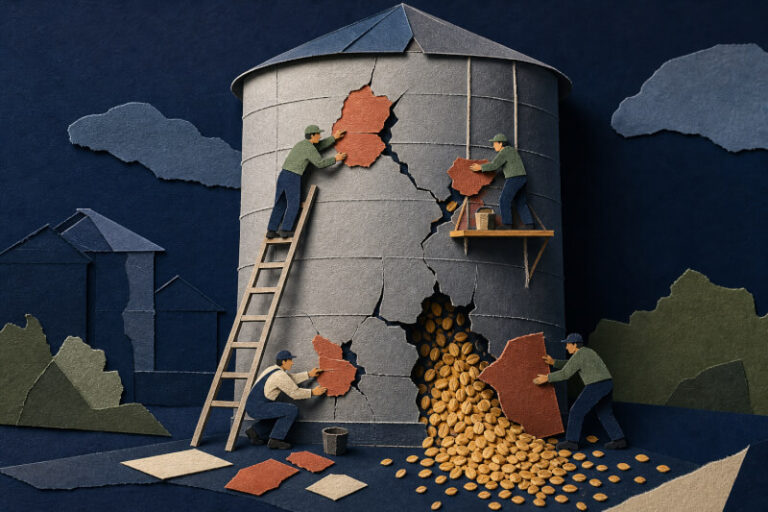
Peningkatan produktivitas dapat dengan cepat berubah menjadi persoalan tata kelola ketika karyawan menempelkan informasi sensitif ke tool AI publik. Inilah realitas baru di balik AI Data Leakage. Apa yang tampak seperti eksperimen yang tidak berbahaya dapat mengekspos source code, kontrak, catatan pelanggan, data harga, dan strategi internal ke sistem di luar kendali organisasi. Bagi banyak bisnis, masalah utamanya bukan pada adopsi AI itu sendiri, melainkan kurangnya visibilitas, kebijakan, dan guardrail dalam penggunaan AI.
Bagaimana kebocoran data AI terjadi dalam praktik
AI data leakage terjadi ketika informasi sensitif dimasukkan ke dalam sistem AI, diproses dengan cara yang tidak sepenuhnya dikendalikan organisasi, atau dibagikan di luar audiens yang seharusnya. Dalam banyak kasus, karyawan menggunakan tool generative AI untuk merangkum dokumen, menyusun email, menganalisis spreadsheet, atau menulis kode dengan lebih cepat. Risiko muncul ketika materi rahasia disalin ke dalam prompt tanpa memahami ke mana data tersebut dikirim, berapa lama data disimpan, atau apakah data itu dapat digunakan untuk meningkatkan model eksternal. Satu tindakan saja dapat memindahkan informasi yang dilindungi ke luar lingkungan bisnis yang telah disetujui.
Masalah ini lebih luas daripada chatbot publik. Fitur AI kini telah tertanam di browser, platform kolaborasi, tool pencarian, coding assistant, dan aplikasi SaaS. Akibatnya, data dapat keluar dari alur kerja yang disetujui melalui saluran yang sebelumnya tidak diklasifikasikan oleh tim keamanan sebagai berisiko tinggi. Tantangan lain adalah kecepatan. Tool AI sangat efektif dalam mengurangi hambatan sehingga pengguna sering kali lebih dulu membagikan informasi, lalu baru memikirkan kebijakannya belakangan.
Mengapa dampaknya terhadap bisnis lebih besar dari yang terlihat
Organisasi sering menganggap kebocoran data AI sebagai masalah perilaku pengguna yang terisolasi. Padahal, dampaknya dapat memicu konsekuensi hukum, finansial, dan operasional sekaligus. Kekayaan intelektual yang terekspos dapat melemahkan keunggulan kompetitif. Data pribadi yang dibagikan dapat menimbulkan masalah privasi dan kepatuhan. Informasi keuangan internal, rencana produk, atau detail kontrak juga bisa sampai ke pihak yang tidak berwenang, sehingga meningkatkan risiko sengketa, pengawasan regulator, atau kerusakan reputasi.
Dampak jangka panjangnya adalah hilangnya kendali atas informasi bisnis. Setelah data sensitif masuk ke lingkungan yang salah, proses pengambilannya kembali mungkin tidak mudah, bahkan bisa jadi tidak memungkinkan. Ketidakpastian ini menempatkan pemimpin TI, tim kepatuhan, dan eksekutif pada posisi yang sulit karena mereka dituntut mendukung inovasi sekaligus tetap melindungi bisnis. Adopsi AI tanpa tata kelola akan mengubah efisiensi menjadi paparan risiko yang tidak terkelola.
Celah umum yang meningkatkan paparan risiko
Sebagian besar organisasi menghadapi risiko ini bukan karena karyawannya ceroboh. Risiko muncul karena kebijakan belum mampu mengejar cepatnya adopsi AI. Tim keamanan mungkin sudah memiliki aturan klasifikasi data, tetapi aturan tersebut sering kali belum dipetakan ke use case AI. Panduan penggunaan yang diperbolehkan mungkin sudah ada, tetapi karyawan belum tentu tahu tool mana yang disetujui, data apa yang boleh dibagikan, atau kapan peninjauan oleh manusia diperlukan. Tanpa arahan yang jelas, staf akan membuat kerangka pengambilan keputusan sendiri.
- Penggunaan tersembunyi tool AI publik di luar platform yang disetujui
- Tidak ada kebijakan yang jelas untuk memasukkan data rahasia atau data yang diatur ke dalam prompt
- Visibilitas yang terbatas terhadap penggunaan AI berbasis browser dan SaaS
- Praktik klasifikasi dan pelabelan data yang lemah
- Pelatihan karyawan yang belum memadai terkait risiko penggunaan AI
Celah-celah ini bukan semata persoalan teknis. Ini adalah tantangan tata kelola yang mencakup keamanan, legal, kepatuhan, pengadaan, dan operasional bisnis. Karena itu, respons yang efektif membutuhkan lebih dari sekadar memblokir beberapa website.
Seperti apa respons yang lebih kuat
Strategi yang praktis dimulai dengan memahami di mana AI sudah digunakan di seluruh organisasi. Dari sana, bisnis dapat menetapkan use case yang disetujui, membatasi data berisiko tinggi agar tidak dimasukkan ke tool yang belum disetujui, dan menerapkan pemantauan untuk mendeteksi perilaku berisiko sejak dini. Data Loss Prevention (DLP), kontrol browser, visibilitas SaaS, kebijakan identitas, dan edukasi pengguna semuanya berperan. Tujuannya bukan menghentikan adopsi AI, melainkan memberi karyawan cara yang lebih aman untuk menggunakannya.
Organisasi juga perlu memisahkan eksperimen berisiko rendah dari proses bisnis berisiko tinggi. Menyusun ringkasan rapat yang umum tidak sama dengan mengunggah catatan pelanggan atau kode proprietary. Kebijakan seharusnya mencerminkan perbedaan tersebut. Program yang paling efektif mengaitkan aturan penggunaan AI dengan sensitivitas data, fungsi bisnis, dan kewajiban regulasi, bukan memperlakukan setiap interaksi AI dengan cara yang sama.
Pertanyaan yang perlu diajukan oleh pengambil keputusan
- Tool AI apa saja yang sudah digunakan di seluruh bisnis?
- Jenis data sensitif apa yang paling mungkin dibagikan oleh karyawan?
- Apakah DLP dan kontrol akses yang ada saat ini dirancang untuk menangani alur kerja berbasis AI?
- Apakah karyawan memahami use case AI yang diperbolehkan dan yang dilarang?
- Apakah organisasi dapat memantau dan menyelidiki paparan data terkait AI?
FAQ
Apakah kebocoran data AI hanya menjadi masalah pada tool AI publik?
Tidak. Risiko juga dapat muncul dari fitur AI yang tertanam dalam aplikasi bisnis yang telah disetujui jika aturan penanganan data, ketentuan retensi, atau kontrol aksesnya tidak dipahami dengan jelas.
Apakah memblokir tool AI menyelesaikan masalah?
Biasanya tidak. Karyawan tetap dapat mencari cara lain, dan bisnis bisa kehilangan manfaat produktivitas yang sah. Pendekatan yang seimbang menggabungkan visibilitas, kebijakan, pelatihan, dan kontrol teknis.
Siapa yang seharusnya memiliki tanggung jawab atas risiko kebocoran data AI?
Tim keamanan memegang peran sentral, tetapi tanggung jawabnya sebaiknya dibagi bersama TI, legal, kepatuhan, pengadaan, dan pimpinan bisnis karena risikonya berdampak lebih luas daripada sekadar teknologi.
Mengubah penggunaan AI menjadi keputusan bisnis yang terkelola
AI kini sudah menjadi bagian dari pekerjaan sehari-hari. Artinya, organisasi membutuhkan model kontrol yang sesuai dengan kenyataan, bukan sekadar dokumen kebijakan yang dibiarkan tidak terbaca. Bisnis yang bergerak lebih awal dapat mendukung inovasi sambil mengurangi paparan yang tidak perlu terhadap kehilangan data, masalah kepatuhan, dan gangguan operasional. Sebaliknya, organisasi yang menunggu mungkin baru menyadari masalah ini setelah informasi sensitif sudah terlanjur keluar dari batas yang disetujui.
Organisasi yang sedang mengevaluasi kontrol untuk paparan data terkait AI dapat bekerja sama dengan Terrabyte untuk mengidentifikasi teknologi cybersecurity yang selaras dengan tujuan perlindungan data, kewajiban kepatuhan, dan kebutuhan operasional sehari-hari.