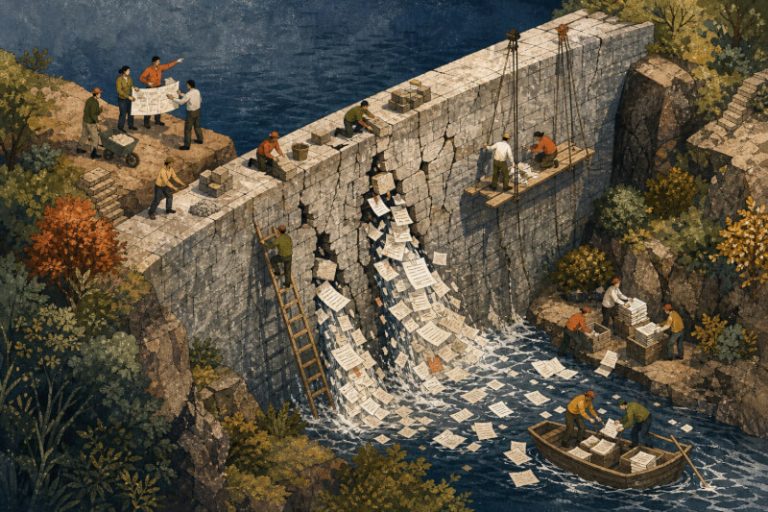
Bagi banyak organisasi, kerusakan nyata dari insiden siber kini tidak lagi dimulai hanya dengan enkripsi. Para penyerang semakin sering mencuri informasi sensitif terlebih dahulu, lalu mengancam akan mempublikasikannya untuk menekan korban agar membayar. Inilah yang membuat Hack and Leak Attack begitu mengganggu: serangan ini mengubah pelanggaran keamanan menjadi krisis operasional, hukum, dan reputasi sekaligus.
Pergeseran ini penting karena paparan data menimbulkan konsekuensi yang berlangsung jauh melampaui pemulihan sistem. Sebuah organisasi mungkin dapat memulihkan server dari cadangan, tetapi tetap menghadapi pengawasan regulator, sengketa kontrak, kekhawatiran pelanggan, dan dampak publik jika informasi yang dicuri dirilis. Dalam banyak kasus, tekanannya datang dari ketakutan akan pengungkapan, bukan dari intrusi awal itu sendiri.
Bagaimana serangan hack-and-leak meningkatkan risiko
Serangan hack-and-leak biasanya mengikuti pola yang jelas. Pelaku ancaman memperoleh akses melalui kredensial yang dicuri, phishing, sistem yang terekspos ke internet dan memiliki kerentanan, atau pihak ketiga yang tidak dikelola. Setelah berada di dalam, mereka bergerak secara diam-diam, mengumpulkan file-file berharga, dan mengidentifikasi informasi yang dapat menciptakan tekanan maksimum jika terekspos, seperti catatan keuangan, data pelanggan, dokumen hukum, atau kekayaan intelektual.
Serangan menjadi lebih serius ketika pemerasan didasarkan pada rasa malu, risiko kepatuhan, atau kerugian kompetitif. Bahkan jika data yang dicuri tidak pernah dipublikasikan sepenuhnya, ancamannya saja dapat mengganggu pengambilan keputusan eksekutif dan menunda operasi normal. Tim keamanan kemudian dipaksa untuk menangani forensik, peninjauan hukum, perencanaan komunikasi, dan keberlangsungan bisnis pada saat yang sama.
Apa yang sering diremehkan oleh bisnis
Banyak organisasi masih lebih banyak bersiap untuk downtime akibat ransomware, bukan untuk pengungkapan data ke publik. Kesenjangan ini menimbulkan masalah karena skenario kebocoran menuntut respons yang lebih luas daripada sekadar pemulihan sistem. Tim kepemimpinan perlu mengetahui data apa yang diambil, unit bisnis mana yang terdampak, kewajiban pelaporan apa yang berlaku, dan seberapa cepat pelanggan atau mitra mungkin perlu diberi tahu.
Masalah umum lainnya adalah visibilitas yang terbatas terhadap penyebaran data sensitif. Ketika file tersebar di endpoint, platform cloud, email, dan penyimpanan bersama, menjadi lebih sulit untuk memahami apa yang telah dijangkau penyerang. Akibatnya, respons insiden melambat tepat pada saat kecepatan dan kejelasan menjadi hal yang paling penting.
Mengurangi paparan sebelum serangan terjadi
Organisasi tidak memerlukan satu alat tunggal untuk menangani risiko ini. Mereka memerlukan strategi yang menggabungkan perlindungan identitas, visibilitas data, kontrol akses, pemantauan, dan perencanaan respons yang telah diuji. Tujuannya bukan hanya untuk memblokir intrusi, tetapi juga untuk mengurangi seberapa jauh penyerang dapat bergerak dan seberapa banyak informasi berharga yang dapat mereka ambil.
- Perkuat keamanan identitas, terutama untuk akses istimewa dan akses jarak jauh.
- Tinjau di mana data sensitif disimpan dan siapa yang dapat mengaksesnya.
- Pantau pergerakan data yang tidak biasa dan transfer file dalam jumlah besar.
- Segmentasikan sistem kritis untuk membatasi pergerakan lateral.
- Uji rencana respons insiden untuk skenario pemerasan dan kebocoran data.
Langkah-langkah ini meningkatkan ketahanan karena menghubungkan pencegahan dengan kesiapan bisnis. Organisasi yang siap dengan baik dapat menyelidiki lebih cepat, menahan kerusakan lebih awal, dan mengambil keputusan yang lebih tepat di bawah tekanan. Hal itu sering kali berdampak langsung pada paparan hukum, biaya pemulihan, dan kepercayaan pemangku kepentingan.
FAQ
Apakah serangan hack-and-leak sama dengan ransomware?
Tidak selalu. Beberapa serangan mencakup enkripsi, tetapi yang lain terutama berfokus pada pencurian data dan penggunaan ancaman publikasi untuk pemerasan. Risiko bisnis berasal dari paparan sama besarnya dengan gangguan.
Data apa yang paling sering menjadi target?
Penyerang biasanya mencari informasi yang dapat menciptakan daya ungkit, termasuk data pribadi, catatan keuangan, kontrak, email internal, rencana produk, dan kekayaan intelektual.
Apa yang harus diprioritaskan terlebih dahulu oleh para pengambil keputusan?
Prioritas harus diberikan pada pemahaman tentang apa yang telah diakses, menahan kehilangan data lebih lanjut, memenuhi kewajiban hukum dan regulasi, serta mengoordinasikan respons di seluruh tim keamanan, hukum, dan kepemimpinan.
Mengubah perencanaan respons menjadi keputusan bisnis
Serangan hack-and-leak sulit ditangani karena berada di persimpangan antara risiko siber, kepatuhan, operasional, dan reputasi. Karena itulah perencanaan respons tidak boleh diperlakukan sebagai latihan teknis yang sempit. Organisasi yang sedang mengevaluasi solusi keamanan siber dapat bekerja sama dengan Terrabyte untuk mengidentifikasi teknologi dan strategi keamanan yang selaras dengan risiko data mereka, kebutuhan respons insiden, dan prioritas bisnis yang lebih luas.