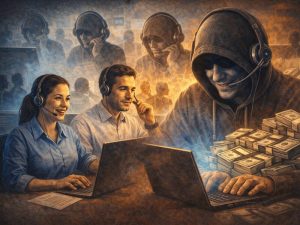
Satu karyawan, kontraktor, atau mitra dengan akses yang sah dapat menyebabkan kerusakan yang mampu melewati banyak kontrol keamanan tradisional. Inilah yang membuat ancaman orang dalam yang disengaja begitu sulit dikelola oleh organisasi. Risiko ini tidak dimulai dari malware atau pelanggaran eksternal. Risiko ini dimulai dari kepercayaan, akses, dan keputusan yang disengaja untuk menyalahgunakan keduanya.
Ketika risiko orang dalam menjadi masalah bisnis
Insiden orang dalam sering dibahas sebagai peristiwa keamanan, tetapi dampak sebenarnya menjangkau jauh lebih luas. Orang dalam yang berniat jahat dapat mencuri data rahasia, mengganggu operasional, mengekspos kekayaan intelektual, atau membantu penyerang eksternal bergerak lebih cepat. Dalam banyak kasus, kerugian finansial hanyalah sebagian dari ceritanya. Kerusakan reputasi, paparan hukum, dan hilangnya kepercayaan pelanggan dapat berlangsung jauh lebih lama daripada insiden itu sendiri.
Tidak seperti kesalahan yang tidak disengaja, aktivitas orang dalam yang disengaja melibatkan motif. Motif tersebut bisa berupa keuntungan finansial, balas dendam, paksaan, atau rencana untuk membawa informasi sensitif ke pesaing. Karena pengguna tersebut sudah memiliki tingkat akses yang sah, perilaku mencurigakan pada awalnya dapat tampak biasa saja. Tim keamanan mungkin melihat login yang valid, perangkat yang disetujui, dan aplikasi bisnis yang normal, bahkan saat aktivitas berbahaya sedang berlangsung.
Tanda peringatan umum yang tidak boleh diabaikan organisasi
Tidak ada satu pola tunggal yang mendefinisikan setiap kasus orang dalam, tetapi sinyal tertentu layak ditinjau lebih saksama. Akses yang tidak biasa ke file sensitif, unduhan berulang di luar cakupan pekerjaan normal, eskalasi hak akses, dan aktivitas pada waktu yang tidak lazim semuanya dapat mengarah pada masalah yang berkembang. Perubahan perilaku juga penting. Misalnya, karyawan yang menghadapi tindakan disipliner atau bersiap meninggalkan perusahaan dapat menimbulkan risiko yang lebih tinggi jika akses mereka tidak ditinjau dengan cermat.
- Akses ke data yang tidak terkait dengan peran karyawan
- Transfer file dalam jumlah besar ke penyimpanan pribadi atau platform yang tidak sah
- Upaya berulang untuk melewati kontrol kebijakan
- Penggunaan akun tidak aktif atau kredensial bersama
- Permintaan hak akses yang tidak terduga tanpa kebutuhan bisnis yang jelas
Mengurangi eksposur tanpa menciptakan budaya saling tidak percaya
Sebagian besar organisasi tidak dapat sepenuhnya menghilangkan risiko orang dalam, tetapi mereka dapat mengurangi kemungkinan satu orang menyebabkan kerusakan yang parah. Titik awalnya adalah tata kelola akses. Pengguna seharusnya hanya memiliki akses ke sistem dan data yang diperlukan untuk perannya, dan hak akses tersebut harus ditinjau secara berkala. Ketika karyawan berpindah peran atau meninggalkan organisasi, pencabutan akses harus dilakukan dengan cepat dan konsisten.
Pemantauan sama pentingnya, tetapi fokusnya harus pada konteks, bukan hanya aktivitas mentah semata. Sebuah login tidak otomatis berisiko. Seorang karyawan bagian keuangan yang mengunduh dokumen teknik sesaat sebelum mengundurkan diri adalah cerita yang berbeda. Di sinilah teknologi seperti Data Loss Prevention, analitik perilaku pengguna, manajemen akses istimewa, dan kontrol identitas menjadi bernilai. Jika digunakan bersama, semuanya membantu tim keamanan mendeteksi perilaku yang tidak biasa lebih awal dan merespons sebelum kehilangan data atau sabotase meningkat.
Strategi keamanan harus melibatkan HR, tim legal, dan operasional
Ancaman orang dalam yang disengaja bukan hanya masalah TI. Sumber daya manusia, tim legal, pemimpin kepatuhan, dan manajer bisnis semuanya berperan dalam mengurangi risiko. Kebijakan yang jelas, prosedur offboarding yang formal, pemisahan tugas, dan investigasi yang terdokumentasi membantu organisasi bertindak secara konsisten ketika muncul kekhawatiran. Yang tidak kalah penting, karyawan perlu memahami seperti apa penggunaan yang dapat diterima dan konsekuensi apa yang mengikuti penyalahgunaan yang disengaja.
Memilih pendekatan yang tepat untuk kesiapan menghadapi ancaman orang dalam
Banyak organisasi sudah memiliki sebagian alat yang dibutuhkan untuk menangani risiko orang dalam, tetapi alat-alat tersebut sering kali tidak terhubung. Tantangannya adalah membangun strategi yang menghubungkan identitas, akses, visibilitas, dan respons insiden berdasarkan prioritas bisnis. Hal itu biasanya dimulai dengan mengidentifikasi data kritis, memetakan siapa yang dapat mengaksesnya, dan mendefinisikan seperti apa perilaku mencurigakan di setiap lingkungan. Dari sana, organisasi dapat mengevaluasi teknologi dan proses yang sesuai dengan ukuran, industri, dan kebutuhan operasional mereka.
FAQ
Apakah setiap insiden orang dalam bersifat jahat?
Tidak. Banyak insiden orang dalam terjadi secara tidak sengaja, seperti mengirim informasi sensitif kepada penerima yang salah. Ancaman orang dalam yang disengaja berbeda karena pelaku dengan sadar menyalahgunakan akses yang diotorisasi untuk menimbulkan kerugian atau memperoleh keuntungan pribadi.
Bisnis mana yang menghadapi risiko orang dalam tertinggi?
Organisasi apa pun yang memiliki data berharga, tim yang tersebar, atau pengguna dengan hak istimewa dapat menghadapi risiko ini. Sektor seperti keuangan, layanan kesehatan, pemerintahan, manufaktur, dan teknologi sering mendapat perhatian lebih karena sensitivitas informasi dan operasional mereka.
Peran Terrabyte
Organisasi yang meninjau strategi risiko orang dalam sering kali memerlukan bantuan untuk menghubungkan kebijakan, proses, dan teknologi ke dalam satu rencana yang praktis. Sebagai distributor keamanan siber dan mitra teknologi tepercaya, Terrabyte membantu bisnis mengevaluasi solusi yang meningkatkan visibilitas, memperkuat kontrol akses, dan melindungi data sensitif tanpa menambah kompleksitas yang tidak perlu. Hal ini memberi para pengambil keputusan jalur yang lebih jelas untuk menangani risiko orang dalam dengan cara yang mendukung keamanan sekaligus ketahanan bisnis.