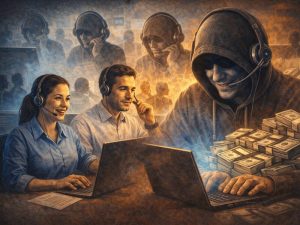
Satu akun tepercaya dapat mengekspos data sensitif, mengganggu operasional, atau menimbulkan masalah kepatuhan jauh sebelum penyerang eksternal terdeteksi. Inilah yang membuat risiko internal begitu sulit dikelola oleh para pemimpin bisnis. Ketika organisasi bertanya apa itu ancaman orang dalam, jawabannya tidak terbatas pada karyawan yang berniat jahat. Ini juga mencakup kontraktor, mitra, atau anggota staf yang aksesnya disalahgunakan, baik secara sengaja maupun karena kesalahan.
Ancaman orang dalam adalah risiko bisnis, bukan hanya masalah keamanan
Ancaman orang dalam terjadi ketika seseorang dengan akses yang sah menyebabkan kerugian bagi organisasi. Dalam beberapa kasus, tindakannya disengaja, seperti mencuri data pelanggan atau membagikan file rahasia. Dalam banyak kasus lainnya, kerusakan terjadi karena kelalaian, penilaian yang buruk, atau kredensial yang disusupi. Faktor yang sama adalah kepercayaan, karena aktivitas dimulai dari dalam lingkungan organisasi dan sering kali pada awalnya tampak seperti perilaku normal.
Hal ini menciptakan tantangan yang berbeda dari serangan tradisional berbasis perimeter. Tim keamanan mungkin memiliki alat yang dirancang untuk memblokir malware atau menghentikan akses tidak sah dari luar jaringan, tetapi penyalahgunaan internal bisa lebih sulit dideteksi. Akibatnya, organisasi mungkin baru menyadari masalah tersebut setelah data terekspos, sistem telah diubah, atau audit mengungkap adanya celah dalam pengendalian.
Seperti apa ancaman orang dalam biasanya terlihat
Tidak semua ancaman orang dalam melibatkan sabotase. Lebih sering, ancaman ini muncul dalam situasi sehari-hari yang tampak tidak berbahaya sampai dampaknya menjadi jelas. Seorang karyawan mungkin mengunggah file sensitif ke akun cloud pribadi demi kemudahan. Anggota staf yang akan keluar mungkin menyimpan salinan informasi eksklusif. Seorang kontraktor dengan izin yang luas mungkin mengakses data yang tidak terkait dengan perannya. Tindakan-tindakan ini semuanya dapat menimbulkan konsekuensi finansial, hukum, dan operasional.
- Orang dalam yang berniat jahat yang secara sengaja mencuri, membocorkan, atau merusak informasi
- Orang dalam yang lalai yang menciptakan paparan melalui tindakan ceroboh
- Orang dalam yang akunnya disusupi dan digunakan oleh penyerang
Mengapa deteksi sering tertunda
Insiden yang berkaitan dengan orang dalam sulit diidentifikasi karena pengguna yang berwenang memang sudah memiliki akses ke sistem, aplikasi, dan data. Peringatan tradisional mungkin tidak menandai perilaku yang tidak biasa jika login itu sendiri tampak sah. Yang penting adalah konteks, seperti akses di luar jam normal, perpindahan file yang tidak biasa, perubahan hak istimewa yang berulang, atau upaya mengakses data di luar peran pengguna. Tanpa visibilitas terhadap perilaku pengguna, risiko dapat tetap tersembunyi selama berminggu-minggu atau berbulan-bulan.
Keterlambatan itu meningkatkan dampak terhadap bisnis. Kehilangan data dapat memengaruhi kepercayaan pelanggan, investigasi dapat menghabiskan sumber daya internal, dan paparan terhadap regulasi dapat menyebabkan sanksi. Yang lebih penting, tim kepemimpinan mungkin menyadari bahwa masalahnya bukan kurangnya alat, melainkan kurangnya keselarasan antara akses, pemantauan, dan kebijakan.
Mengurangi risiko orang dalam membutuhkan lebih dari sekadar pelatihan kesadaran
Organisasi biasanya memulai dengan edukasi karyawan, dan hal itu tetap penting. Namun, kesadaran saja tidak cukup. Pendekatan yang lebih kuat menggabungkan akses dengan hak istimewa minimum, kontrol identitas, pemantauan aktivitas yang tidak biasa, serta proses yang jelas untuk offboarding dan akses pihak ketiga. Ini membantu mengurangi paparan yang tidak perlu sekaligus memberi tim keamanan wawasan yang lebih baik tentang perilaku yang mungkin memerlukan investigasi.
Strategi yang paling efektif juga mempertimbangkan realitas bisnis. Orang berpindah peran, vendor memerlukan akses sementara, dan kerja jarak jauh memperluas jumlah tempat di mana informasi sensitif dapat berpindah. Karena itu, program risiko orang dalam perlu bersifat praktis, terukur, dan terkait dengan cara organisasi benar-benar beroperasi.
FAQ
Apakah ancaman orang dalam selalu bersifat jahat?
Tidak. Banyak insiden orang dalam terjadi karena kesalahan, kontrol akses yang lemah, atau kredensial yang dicuri, bukan karena niat untuk merugikan. Itulah salah satu alasan mengapa insiden ini sering terabaikan.
Siapa yang dapat dianggap sebagai orang dalam?
Orang dalam dapat berupa karyawan, kontraktor, mitra pihak ketiga, atau siapa pun yang memiliki akses sah ke sistem atau data.
Apa langkah pertama untuk mengurangi risiko ancaman orang dalam?
Banyak organisasi memulai dengan meninjau siapa yang memiliki akses ke sistem kritis dan apakah akses tersebut masih sesuai dengan tanggung jawab pekerjaan saat ini.
Langkah praktis ke depan
Organisasi yang menilai risiko orang dalam membutuhkan strategi yang menghubungkan manusia, proses, dan teknologi alih-alih mengandalkan satu kontrol saja. Tujuannya bukan memperlakukan setiap karyawan sebagai ancaman, tetapi mengurangi kepercayaan yang tidak perlu dan meningkatkan visibilitas di area yang paling penting. Bisnis yang sedang mengevaluasi solusi di bidang ini dapat bekerja sama dengan Terrabyte untuk mengidentifikasi teknologi keamanan siber yang mendukung tata kelola akses yang lebih kuat, pemantauan yang lebih baik, dan pendekatan keamanan yang selaras dengan kebutuhan operasional.